
O avanço das fraudes digitais no comércio eletrônico exige atenção redobrada, pois os golpes em compras online tornaram-se refinados, simulando com precisão plataformas consagradas e marcas conhecidas. Criminosos virtuais não dependem apenas de erros visuais grosseiros; eles exploram a distração do consumidor, promessas irreais de desconto e técnicas elaboradas de engenharia social para desviar pagamentos fora dos sistemas oficiais de liquidação.
Para se proteger, o princípio fundamental reside em nunca transacionar fora do ecossistema formal das plataformas de intermediação, rejeitando contatos externos via WhatsApp, e-mails com arquivos anexos ou cobranças inesperadas por Pix em nome de pessoas físicas. A presença isolada de um anúncio patrocinado ou a exibição de certificados digitais básicos não garante a legitimidade de uma operação comercial.
Neste manual prático, você conhecerá os principais vetores de fraude, aprenderá a auditar o histórico de vendedores em marketplaces e saberá como configurar camadas sólidas de segurança física e lógica, assegurando decisões de compra blindadas e conscientes.
1. Golpes em compras online: 9 sinais de anúncio falso ou vendedor suspeito
A identificação precoce de comportamentos atípicos impede perdas patrimoniais. A ocorrência de um ou mais dos fatores abaixo relacionados demanda a interrupção imediata da transação para averiguação detalhada:
- Solicitação de pagamento ou contato fora da plataforma: O vendedor alega que oferecerá desconto adicional se o pagamento for realizado por transferência direta, chave Pix avulsa ou boleto enviado por aplicativo de mensagens. Esse artifício visa anular a cobertura dos programas de proteção ao comprador mantidos pelos marketplaces.
- Endereço eletrônico (URL) adulterado ou clonado: Uso de domínios com erros ortográficos propositais (typosquatting), extensões atípicas ou caracteres especiais intercalados para simular marcas consolidadas. O protocolo HTTPS isolado apenas indica criptografia de tráfego, não autenticidade institucional do proprietário.
- Preço flagrantemente incompatível com o mercado: Valores excessivamente abaixo da média histórica nacional de mercadorias com alta liquidez, como smartphones e computadores portáteis. Antes de concluir a compra, confira parâmetros reais de custo em nosso guia sobre o melhor notebook custo-benefício de 2026 (https://byteclaro.com.br/melhor-notebook-custo-beneficio-r4-000-2026/) ou na seleção dedicada ao melhor celular custo-benefício até R$ 2.000 (https://byteclaro.com.br/melhor-celular-ate-2000/).
- Urgência psicológica artificial e cronômetros agressivos: Gatilhos coercitivos com contadores regressivos breves, alertas de suposto estoque crítico e avisos de retenção iminente do pedido para precipitar a ação sem reflexão analítica prévia.
- Chave Pix em titularidade de pessoa física ou beneficiário incongruente: No momento da autorização bancária, a tela de conferência exibe nomes individuais desconhecidos ou pessoas jurídicas sem qualquer relação societária com a marca comercial anunciada.
- Vendedor recém-criado ou ausência de histórico operacional: Contas abertas há poucos dias ou semanas em marketplaces, desprovidas de volume consolidado de entregas concluídas e com alterações bruscas de categoria de produtos ofertados.
- Avaliações com inconsistências temáticas ou genéricas: Comentários repetitivos, elogios superficiais descontextualizados ou avaliações que claramente descrevem itens totalmente diferentes do produto anunciado na página atual.
- Divergência entre ficha técnica, fotos e títulos: Imagens de baixa definição mescladas com fotografias oficiais manipuladas, omissão proposital de números de SKU e especificações conflitantes dentro da mesma página.
- Exigência de envio de senhas, códigos SMS ou instalação de APKs: O suposto vendedor ou suporte solicita códigos de uso único (OTP), confirmações de autenticação em duas etapas ou a instalação de arquivos executáveis desconhecidos para validar frete ou liberação de pedido.
Atenção: Selos promocionais inseridos diretamente dentro da imagem do produto (como “Vendedor Ouro”, “Entrega Imediata Garantida” ou marcas gráficas de certificação) podem ser adicionados artificialmente por fraudadores. Baseie sua confiança unicamente nas métricas calculadas de forma nativa pela interface da plataforma.
2. As 5 principais rotas de fraudes no comércio eletrônico
O ecossistema criminoso atua através de roteiros operacionais recorrentes. Compreender a lógica de cada vetor permite neutralizar o golpe antes de qualquer envio financeiro:
2.1 Loja virtual clonada distribuída via links patrocinados em redes sociais
Criminosos criam páginas espelho copiando layout, logotipos, fontes e fotos de grandes redes varejistas. O tráfego é direcionado a partir de anúncios patrocinados fraudulentos em mecanismos de busca e mídias sociais. Ao inserir dados pessoais e cadastrais no checkout falso, a vítima tem credenciais capturadas e o montante financeiro transferido para intermediários de fachada.
2.2 Clonagem de anúncios autênticos dentro de marketplaces abertos
O fraudador copia integralmente as fotos, a descrição e o título de um anúncio autêntico de um vendedor idôneo, publicando-o por um preço ligeiramente inferior. Ao receber o contato de compra, o impostor alega problemas de cobrança e solicita a migração da conversa para aplicativos externos sob o pretexto de concluir a venda com segurança.
2.3 Transbordo operacional para canais de mensagem externos
O fraudador instrui a vítima a sair do chat monitorado do marketplace. Por meio de WhatsApp ou Telegram, envia comprovantes forjados de envio, notas fiscais falsificadas e links adulterados de pagamento. Uma vez efetivada a transferência bancária externa, o vendedor bloqueia as comunicações e a plataforma oficial fica impedida de ressarcir o prejuízo por ausência de registro sistêmico.
2.4 Falsa taxa de liberação alfandegária e frete retido
Utilizando dados públicos ou informações vazadas, o consumidor recebe mensagens falsas notificando que uma encomenda real ou fictícia está bloqueada por órgãos aduaneiros ou transportadoras. A mensagem disponibiliza um link encurtado para geração de guia Pix de supostos impostos. A Receita Federal do Brasil reitera formalmente que jamais emite cobranças de regularização aduaneira por mensagens de texto, SMS ou canais não oficiais.
2.5 Revenda indevida de licenças digitais reaproveitadas
Comum no segmento de software, segurança digital e sistemas operacionais. Vendedores comercializam chaves institucionais de volume corporativo (VLK), assinaturas acadêmicas ou licenças de uso regional incompatível como se fossem produtos de varejo final. O comprador obtém a ativação temporária, mas a licença é sumariamente revogada após auditoria das desenvolvedoras.
| Sinal de Risco Observado | Verificação Prática Obrigatória | Conduta Segura Recomendada |
| Desconto atípico em marketplace | Comparar com preços de distribuidores oficiais | Manter compra apenas dentro do checkout formal |
| Vendedor pede contato via WhatsApp | Checar regras de segurança do portal | Recusar interação e denunciar a conta na plataforma |
| Link curto em SMS alegando taxa aduaneira | Acessar o portal oficial da Receita ou rastreamento | Desconsiderar e não pagar guias fora do portal gov.br |
| CNPJ exibido em rodapé desconhecido | Consultar base de dados na Receita Federal | Cruzar endereço, atividade econômica e data de abertura |
| Chave Pix gerada em nome de pessoa física | Conferir o destinatário na tela do aplicativo bancário | Abortar transação se divergir da razão social da loja |
3. Como auditar vendedores e reputações em marketplaces
Plataformas de intermediação possuem mecanismos transparentes para qualificação de vendedores, mas as informações demandam leitura atenta. Não confie unicamente em uma pontuação média sem examinar as métricas operacionais que compõem o indicador.
No Mercado Livre, acesse o bloco “Informações sobre o vendedor”. Verifique a cor do termômetro de reputação, o volume histórico de vendas formalmente concluídas nos últimos 60 dias, o percentual de cancelamentos atribuíveis ao vendedor e a taxa de reclamações abertas por compradores. Uma reputação sólida decorre de centenas de transações consistentes e baixa litigiosidade.
Examine a seção de comentários do produto. Desconfie caso encontre dezenas de avaliações genéricas de cinco estrelas postadas na mesma data ou com textos idênticos. Fique atento também a alterações de anúncio: vendedores mal-intencionados podem acumular avaliações positivas vendendo itens baratos e posteriormente substituir as fotos e o título para um produto de alto valor, herdando artificialmente uma nota média favorável.
A verificação cadastral de CNPJ na base de dados oficial do Governo Federal é um passo relevante, mas possui limites claros. Um cadastro ativo e sem pendências fiscais na Receita Federal não garante que o vendedor seja idôneo nem prova que o domínio na internet pertença àquela pessoa jurídica. O cruzamento entre canais de atendimento, domínio registrado sob `.br` no Registro.br e reputação em canais como Consumidor.gov.br e Procon é indispensável.
4. Cuidados essenciais com pagamentos, Pix e intermediação
O instante da liquidação financeira é o ponto de maior vulnerabilidade do comprador. Toda precaução deve convergir para garantir que o pagamento seja processado por canais que ofereçam retenção preventiva e rastreabilidade.
No caso de pagamentos via Pix, lembre-se de que a liquidação é instantânea e irrevogável por iniciativa unilateral do pagador. Antes de confirmar a digitação de sua chave de segurança ou biometria no aplicativo do banco, analise rigorosamente o nome do favorecido, a instituição financeira de destino, o CNPJ vinculado e o valor exato. Havendo qualquer divergência em relação à loja contratada, aborte imediatamente a operação.
Em caso de envio indevido de valores em contexto fraudulento, contate sem demora o canal oficial de suporte do seu banco para abertura de pedido de contestação e acionamento dos mecanismos cabíveis junto ao Banco Central do Brasil. Paralelamente, preserve todas as capturas de tela, comprovantes, conversas de chat e registros do anúncio para fins de boletim de ocorrência e contestação legal.
5. Camadas complementares de defesa: Chaves físicas FIDO e suítes antimalware
Ferramentas de segurança tecnológica representam camadas complementares de proteção; elas reduzem a exposição a ataques de captura de credenciais e invasões de conta, embora não substituam o comportamento atento na avaliação de ofertas comerciais e no tráfego digital. Para uma compreensão ampliada sobre salvaguardas de contas corporativas e pessoais, consulte nossas orientações em nossos artigos.
| Produto Analisado | Categoria Técnica | Tipo de Proteção | Recomendação Editorial |
| Yubico Security Key NFC | Hardware de Segurança FIDO | Autenticação multifatorial física | Recomendado para blindagem de contas críticas |
| TrustKey T120 (USB-C) | Hardware de Segurança FIDO | Autenticação física FIDO2/U2F | Alerta de catálogo (não recomendado até correção de SKU) |
| Kaspersky Anti-Virus Mobile | Software de Segurança Móvel | Antiphishing e bloqueio de links | Recomendado para proteção de navegação Android |
| Bitdefender Total Security | Suíte de Segurança Digital | Defesa multicamadas e anti-fraude | Recomendado para proteção residencial multipropósito |
5.1 Yubico Security Key NFC
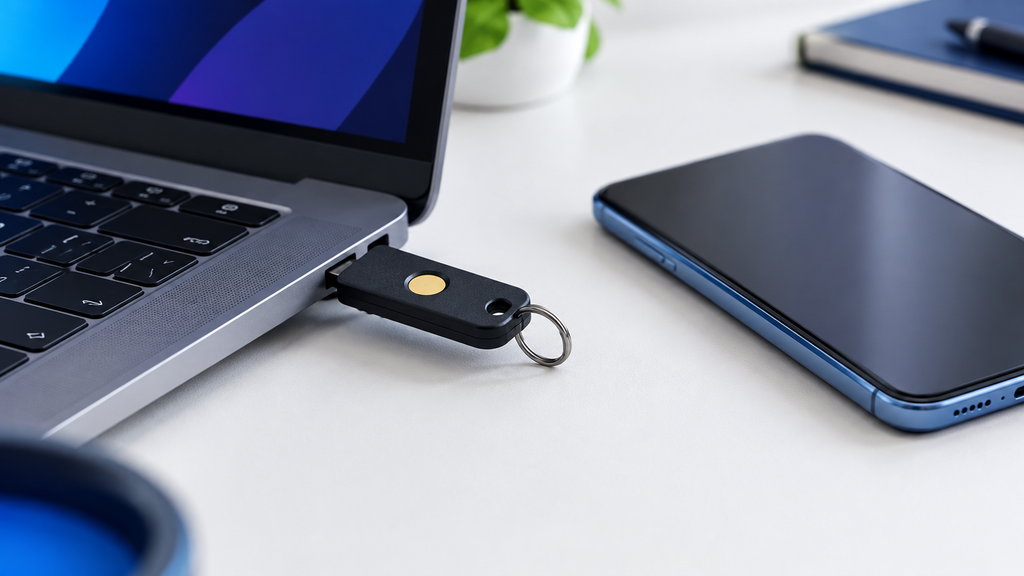
A Yubico Security Key NFC oferece autenticação baseada em padrões abertos da FIDO Alliance (FIDO2/WebAuthn e FIDO U2F). Seu princípio operacional impede ataques de phishing em tempo real: a chave estabelece conexão criptográfica atrelada diretamente ao domínio correto do serviço autenticado, inviabilizando que páginas clonadas capturem os fatores de autenticação.
- Marca: Yubico
- Modelo: Security Key NFC (USB-A / NFC)
- Características Principais: Suporte nativo aos protocolos FIDO2, WebAuthn e FIDO U2F; interfaces de comunicação USB-A e por aproximação NFC; corpo monobloco resistente à água e poeira.
- Aplicações: Proteção de alta segurança para contas em Google, Microsoft, Apple ID, gerenciadores de senhas e redes sociais compatíveis.
- Configurações: Não requer pilhas nem drivers específicos; opera nativamente nos navegadores modernos e sistemas Windows, macOS, Linux, ChromeOS, Android e iOS.
- Características Adicionais: Opera exclusivamente sob protocolos FIDO, não suportando funções corporativas avançadas como PIV, OpenPGP ou OTP estático, presentes apenas na série YubiKey 5.
- Link do produto: Ver oferta referenciada no Mercado Livre (https://meli.la/2PdRehA)
5.2 TrustKey T120 FIDO2 (Alerta de Inconsistência Cadastral)
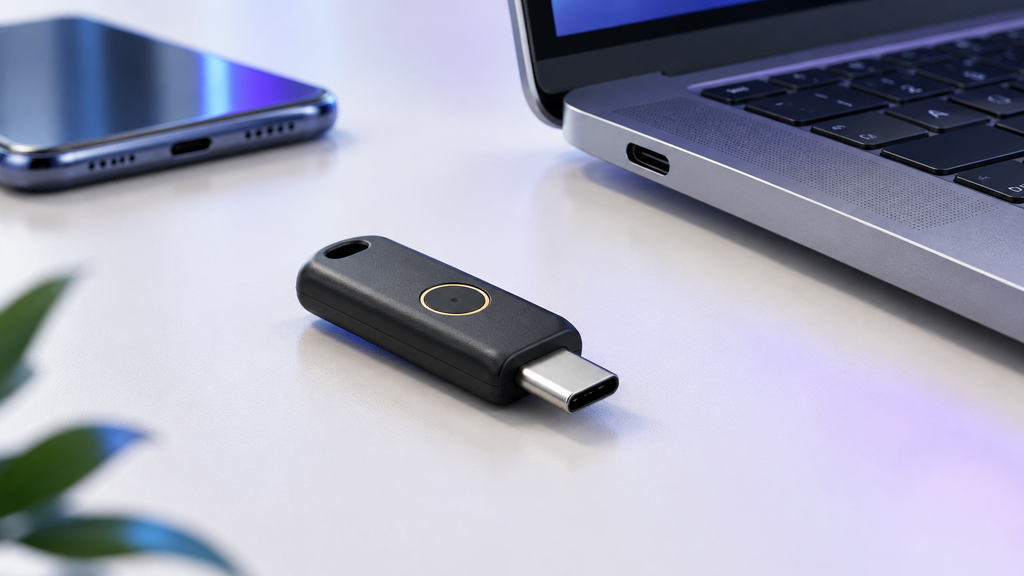
A chave TrustKey T120 apresenta compatibilidade com FIDO2 e U2F via interface USB-C. Contudo, nossa auditoria identificou incongruências severas em listagens de catálogo no Mercado Livre, onde o título descrevia a chave de segurança, mas a ficha técnica e atributos informavam unidades de armazenamento removível de 32 GB. Por prudência técnica, recomendamos não adquirir o produto através dessas páginas até a devida regularização das especificações pelo anunciante.
- Marca: TrustKey
- Modelo: T120 FIDO2 / U2F (USB-C)
- Características Principais: Conector reversível USB-C; sensor capacitivo de toque para validação de presença do usuário; suporte a padrões FIDO2 Nível 1.
- Aplicações: Camada secundária de autenticação sem senha (passwordless) ou segundo fator para dispositivos móveis e computadores portáteis com portas USB-C.
- Configurações: Comunicação direta com navegadores aderentes ao protocolo WebAuthn.
- Características Adicionais: Alerta editorial Byte Claro: listagem comercial com conflito de dados técnicos cadastrais e vendedor sem métricas consistentes confirmadas no snapshot da pesquisa.
- Link do produto: Ver anúncio referenciado no Mercado Livre (Consulte especificações) (https://meli.la/2Co24P4)
5.3 Kaspersky Anti-Virus Mobile (Licença Digital 1 Dispositivo / 1 Ano)
Voltado à proteção de ecossistemas móveis Android, o módulo Kaspersky Mobile atua na triagem em tempo real de links recebidos por mensageiros instantâneos e verificação de arquivos APK potencialmente maliciosos. Ao adquirir licenças digitais em marketplaces, certifique-se de que a entrega decorre de canais oficiais credenciados com emissão de nota fiscal, evitando chaves de ativação bloqueadas por incompatibilidade regional.
- Marca: Kaspersky
- Modelo: Anti-Virus Mobile (Assinatura Digital 1 Dispositivo / 1 Ano)
- Características Principais: Proteção antiphishing dedicada; verificação programada e contínua do sistema contra malwares e adwares espiões; escaneamento de conexões sem fio.
- Aplicações: Smartphones e tablets utilizados com frequência para pagamentos, aplicativos de bancos e navegação em sites de compras.
- Configurações: Requer cadastro de conta no portal My Kaspersky e download do aplicativo oficial nas lojas oficiais de aplicativos (Google Play Store).
- Características Adicionais: A versão móvel básica não substitui as suítes completas de segurança para computadores corporativos, atuando como defesa focal para o sistema operacional móvel.
- Link do produto: Ver oferta referenciada no Mercado Livre (https://meli.la/2sym4N7)
5.4 Bitdefender Total Security (Licença Digital 5 Dispositivos / 2 Anos)
A suíte Bitdefender Total Security oferece uma barreira abrangente para ambientes domésticos e profissionais, com suporte multiplataforma para Windows, macOS, Android e iOS. Seus motores de filtragem de tráfego detectam páginas fraudulentas recém-criadas que tentam replicar o visual de bancos e portais de comércio eletrônico, bloqueando preventivamente a tentativa de conexão.
- Marca: Bitdefender
- Modelo: Total Security (5 Dispositivos / 2 Anos Digital)
- Características Principais: Proteção multicamadas contra ransomware; módulo Scamio / Scam Protection para análise comportamental de URLs suspeitas; firewall avançado e proteção para transações bancárias.
- Aplicações: Proteção abrangente de computadores de trabalho, notebooks e dispositivos móveis da residência compartilhada.
- Configurações: Gerenciamento centralizado através da plataforma Bitdefender Central, permitindo emissão de chaves remotas e auditoria de status de segurança da rede.
- Características Adicionais: A proteção de software é um filtro de segurança passiva; não isenta o usuário da análise prévia quanto à titularidade de boletos e chaves Pix.
- Link do produto: Ver oferta referenciada no Mercado Livre (https://meli.la/2GfPPJm)
6. O que fazer caso você identifique ou caia em um golpe
Caso constate que foi vítima de uma fraude comercial ou autorizou um pagamento indevido, execute com agilidade as seguintes ações de contenção:
- Preservação probatória imediata: Não apague conversas, e-mails, SMS ou o histórico de navegação. Salve capturas de tela inteiras (mostrando data, hora e URLs completas), comprovantes bancários com código de liquidação ou ID de transação Pix e o anúncio original.
- Contestação financeira urgente: Se o pagamento foi realizado via cartão de crédito, acesse imediatamente o aplicativo oficial do banco emissor, realize o bloqueio temporário do cartão e abra a contestação formal por fraude. No caso de transações Pix, acione o Mecanismo Especial de Devolução (MED) pelo suporte do seu banco.
- Comunicação interna no marketplace: Se a transação originou-se de plataformas como Mercado Livre, abra formalmente uma mediação pelo painel “Minhas Compras”, reportando o anúncio e o vendedor fraudulento antes do encerramento dos prazos contratuais.
- Registro de Boletim de Ocorrência (BO): Efetue o registro da ocorrência na Delegacia de Crimes Cibernéticos ou na Polícia Civil de seu estado, anexando toda a cadeia de evidências preservada.
- Denúncia e mediação em canais regulatórios: Registre o incidente junto ao portal Consumidor.gov.br (https://www.consumidor.gov.br/) e órgãos de defesa do consumidor (Procon), além de reportar incidentes de phishing aos grupos oficiais do CERT.br.
7. Perguntas Frequentes (FAQ)
Comprar em sites que exibem o símbolo de cadeado (HTTPS) é 100% seguro?
Não. O protocolo HTTPS atesta exclusivamente que a comunicação entre o seu navegador e o servidor web é criptografada, impedindo a interceptação do tráfego no caminho. Fraudadores podem emitir certificados de segurança gratuitos para páginas falsas em poucos minutos. A segurança depende da idoneidade do proprietário do site, e não unicamente da presença do cadeado.
Um CNPJ ativo na Receita Federal é prova de que o site ou vendedor é confiável?
Não necessariamente. Golpistas comumente clonam dados cadastrais de empresas idôneas e regulares, inserindo razões sociais autênticas no rodapé de páginas clonadas. É imprescindível verificar se os telefones de contato, o domínio registrado e os dados bancários de pagamento coincidem rigorosamente com os registros empresariais oficiais.
Por que nunca se deve negociar fora do chat oficial dos marketplaces?
Porque todos os programas de proteção ao comprador e políticas de ressarcimento das plataformas exigem que todo o diálogo, a contratação de frete e a liquidação financeira ocorram dentro do sistema. Ao migrar a negociação para aplicativos como WhatsApp, o usuário abdica de todas as garantias contratuais de mediação da plataforma.
Chaves físicas de segurança FIDO2 evitam roubo de cartão de crédito em sites falsos?
Não. As chaves físicas de segurança operam como blindagem no processo de autenticação de contas contra ataques de phishing e roubo de credenciais de login. Se você digitar manualmente os números e o código de segurança do seu cartão de crédito diretamente em uma página clonada, os dados serão transferidos aos fraudadores independentemente de usar uma chave FIDO.
Como saber se uma notificação de taxa alfandegária da Receita Federal é verídica?
A Receita Federal não envia links de cobrança por SMS, redes sociais ou mensagens privadas de WhatsApp. Qualquer averiguação sobre tributação alfandegária e desembaraço de encomendas internacionais deve ser consultada exclusivamente por meio do portal oficial da autarquia (gov.br) ou pelo sistema de rastreamento oficial da transportadora contratada.
O banco é obrigado a estornar qualquer valor transferido via Pix após um golpe?
O estorno de valores em operações Pix depende de procedimento regulamentado pelo Banco Central (Mecanismo Especial de Devolução – MED), que analisa a existência de fraude e a disponibilidade de saldo remanescente na conta de destino para bloqueio cautelar. A devolução não é garantida de forma automática e imediata em 100% dos casos, reforçando a primazia da prevenção.
8. Referências Oficiais e Fontes Consultadas
- CERT.br / NIC.br: Fascículo de Segurança em Comércio Eletrônico. Disponível em: https://cartilha.cert.br/fasciculos/comercio-via-internet/fasciculo-comercio-via-internet-alta.pdf
- Governo Digital / NIC.br: Guia Internet com Responsa — Vai às compras. Disponível em: https://www.gov.br/governodigital/pt-br/privacidade-e-seguranca/fasciculos-cert.br/guia-internet-com-responsa-vai-as-compras-digital-govbr.pdf
- Receita Federal do Brasil: Guia de Prevenção e Alertas de Golpes em Remessas e Lojas Virtuais. Disponível em: https://www.gov.br/receitafederal/pt-br/assuntos/aduana-e-comercio-exterior/manuais/remessas-postal-e-expressa/e-golpe
- Secretaria Nacional do Consumidor (Senacon/MJSP): Diretrizes para prevenção de fraudes eletrônicas (publicado em 27/11/2024). Disponível em: https://www.gov.br/mj/pt-br/assuntos/noticias/senacon-explica-como-evitar-fraudes-em-compras-on-line-1
- Mercado Livre: Central Institucional de Segurança e Práticas Recomendadas. Disponível em: https://www.mercadolivre.com.br/seguranca e https://www.mercadolivre.com.br/institucional/nos-comunicamos/noticia/10-dicas-para-cuidar-da-sua-seguranca
- FIDO Alliance & Yubico: Especificações técnicas das chaves Security Key NFC. Disponível em: https://www.yubico.com/product/security-key-series/security-key-nfc-by-yubico-black/
Veja também outras análises e comparativos do Byte Claro
Até breve!

Um comentário